El presidente Sánchez aconseja apagar el móvil cinco minutos diarios para evitar spyware
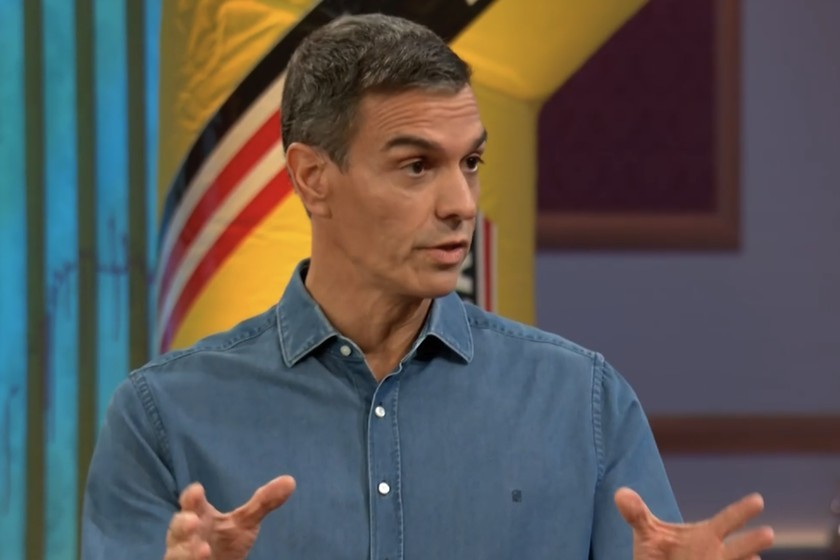
El presidente Pedro Sánchez ha vuelto a aparecer en el debate sobre la seguridad de los dispositivos móviles, esta vez tras una entrevista en la revista La Revuelta. En la conversación, que surgió a partir de una broma de David Broncano, Sánchez explicó que recibió un consejo de especialistas para proteger su móvil de ataques sofisticados, como el que afectó a su teléfono en 2022.
El episodio de espionaje, que involucró al programa Pegasus, fue revelado por el Gobierno en 2022. En ese momento, el Centro Criptológico Nacional detectó infecciones con Pegasus en los móviles de Sánchez, Margarita Robles y Fernando Grande‑Marlaska. Tras la noticia, el presidente preguntó a los responsables de sistemas de Moncloa: “¿Qué hacemos con los móviles?”. La respuesta fue un “truco” que, según Sánchez, consiste en apagar el móvil durante cinco minutos al día. “Eso protege el móvil frente a los virus”, explicó, citando ejemplos de reuniones y entrevistas donde el teléfono quedaba apagado.
El consejo simplificado frente a la práctica real
La explicación de Sánchez se basa en una práctica de seguridad real, aunque la recomendación técnica difiere en varios aspectos. La NSA no prescribe cinco minutos diarios; su consejo es apagar y volver a encender el dispositivo una vez por semana. La agencia francesa ANSSI, por su parte, aconseja un apagado completo seguido del encendido, sin usar la función de reinicio, porque algunos spyware pueden simular ese proceso.
El objetivo de apagar el móvil es eliminar el software que reside únicamente en la memoria. Algunos ataques, como versiones recientes de Pegasus que utilizan iMessage en iOS, pueden existir solo en la memoria y desaparecer cuando el dispositivo se apaga por completo. En estos casos, el atacante necesita volver a comprometer el teléfono después de cada reinicio.
La diferencia entre la recomendación y la práctica
El consejo de Sánchez, que enfatiza los cinco minutos de apagado, no coincide con la recomendación técnica de apagar completamente el móvil y volver a encenderlo. Si bien el proceso puede eliminar código malicioso que se ejecuta en la memoria, no impide una nueva infección si la vía de entrada sigue abierta. Por eso, la práctica real se centra en apagar y encender el dispositivo, no en el tiempo que permanece apagado.
Conclusión
Apagar el móvil puede ser una capa adicional de seguridad, pero no convierte cinco minutos de apagado en un escudo definitivo contra virus y spyware. La recomendación técnica sigue siendo apagar el dispositivo por completo y volverlo a encender, lo que ayuda a eliminar software que solo reside en la memoria. El caso de Pedro Sánchez destaca la importancia de seguir las pautas de seguridad establecidas por expertos y no confiar únicamente en explicaciones simplificadas.
¿Qué te ha parecido?
Deja el primer comentario y comparte tu experiencia o pregunta.