Una vulnerabilidad en OpenSSH y musl permite acceder a sistemas Linux sin contraseña bajo condiciones específicas
Una vulnerabilidad conocida como *sshole (CVE‑2026‑123158) permite a un atacante acceder a distancia a cuentas de Linux sin necesidad de conocer la contraseña, siempre que el sistema cumpla una combinación concreta de condiciones. El fallo afecta a configuraciones que usan OpenSSH con la biblioteca musl y que no emplean PAM para la gestión de la autenticación.
Cómo funciona la vulnerabilidad
En Linux, el archivo /etc/shadow contiene el hash de la contraseña de cada cuenta. Cuando el campo de una cuenta contiene un asterisco (*), la autenticación por contraseña debería estar bloqueada. Según explica el investigador Özgün Kültekin, de Wakefield, OpenSSH llega a comprobar la contraseña de una cuenta que tiene el asterisco. Al no encontrar los datos esperados, la función de musl que procesa la cadena devuelve también un asterisco, pero solo cuando la longitud de la contraseña está entre 257 y 1 024 bytes. El servidor interpreta ambos asteriscos como idénticos y concede el acceso.
Origen y evolución del problema
El origen se remonta a 2012, cuando musl cambió la forma de comunicar ciertos errores y estableció un límite de longitud para evitar ataques de denegación de servicio. Cuatro años después, OpenSSH introdujo mecanismos para impedir la enumeración de usuarios mediante mediciones de tiempo. En 2022, Alpine Linux modificó la configuración de su cuenta de administrador para permitir el acceso mediante claves SSH. Cada una de esas decisiones fue independiente, pero la interacción entre ellas dio lugar al escenario vulnerable que Kültekin describió en su investigación.
Condiciones necesarias para que el fallo sea explotable
Según la firma de ciberseguridad Check Point, el exploit requiere que se cumplan simultáneamente varios requisitos: OpenSSH debe ejecutarse sin PAM, debe aceptar contraseñas, y debe existir al menos una cuenta cuyo campo en /etc/shadow sea un asterisco. Además, debe haber otra cuenta local activa cuyo hash de contraseña se haya generado con SHA‑256 o SHA‑512. Los sistemas que desactivan la autenticación por contraseña o que utilizan PAM quedan fuera del escenario.
Alcance y evidencias de explotación
El uso de Alpine Linux no implica automáticamente vulnerabilidad; sin embargo, la firma Check Point señala que imágenes oficiales de la nube que incluyen el usuario alpine pueden ejecutar comandos con privilegios de administrador mediante doas sin solicitar contraseña. Si después de su primer arranque se configura una cuenta con un hash compatible, el atacante podría tomar el control del sistema. La firma Previdian ha detectado ocho intentos de acceso desde una única dirección IP y ha confirmado al menos un acceso con privilegios de administrador en un servidor señuelo destinado a la detección de ataques.
Respuesta de los proyectos afectados
El 5 de noviembre, OpenSSH lanzó la versión 10.6p2 que corrige la vulnerabilidad, mientras que Alpine Linux publicó actualizaciones para varias ramas, incluidas versiones antiguas. Los responsables de ambos proyectos advierten que, además de aplicar los parches, es necesario reiniciar el servicio SSH para que el código corregido entre en vigor. En entornos donde la actualización inmediata no sea viable, recomiendan desactivar la autenticación mediante contraseña y reiniciar el servicio, verificando previamente que el acceso mediante claves SSH funciona correctamente.
Por qué importa
Esta vulnerabilidad muestra cómo decisiones de seguridad aparentemente aisladas pueden combinarse para crear un vector de ataque inesperado. En entornos españoles que utilicen Alpine Linux con OpenSSH sin PAM, la exposición a accesos no autorizados persiste hasta que se apliquen los parches y se revisen las configuraciones de autenticación. La rapidez en la actualización y la revisión de políticas de acceso son, por tanto, esenciales para evitar compromisos de sistemas críticos.
Fuente: Xataka. Este artículo es una elaboración propia de TecnoPunta a partir de la información publicada.
Te puede interesar
OpenAI pone a prueba GPT‑6 Cyber, su nuevo modelo crítico para seguridad informática
OpenAI ofrece a clientes selectos el modelo GPT‑6 Cyber, una IA crítica que ha detectado cientos de vulnerabil…
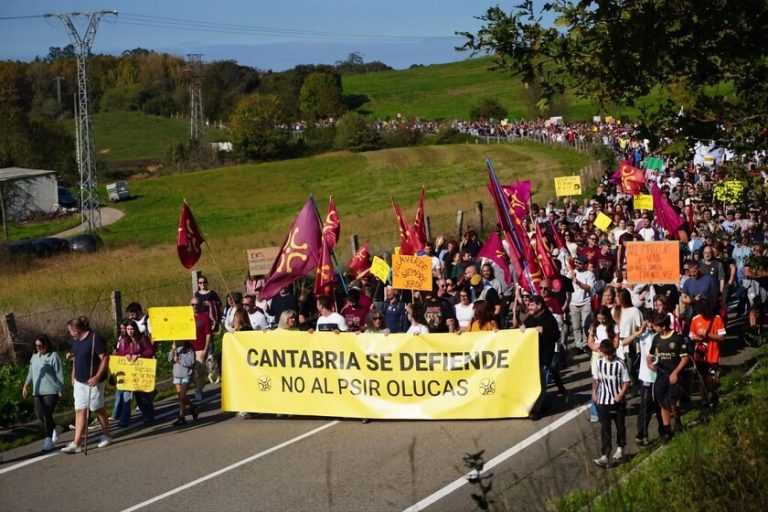
Más de 8.000 personas protestan contra la piscina de surf Olucas en Villaverde de Pontones
El sábado 31 de octubre más de ocho mil vecinos se manifestaron en Villaverde de Pontones contra la instalació…
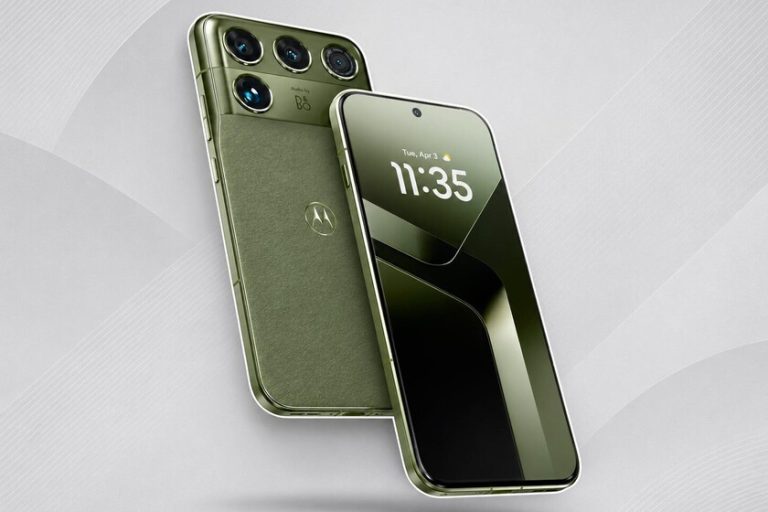
Motorola presenta el Signature 27 con batería de 7 000 mAh y menos de 8 mm de grosor
Motorola lanza el Signature 27, un móvil de 7 000 mAh y menos de 8 mm, disponible para reserva en España.
Sigue leyendo
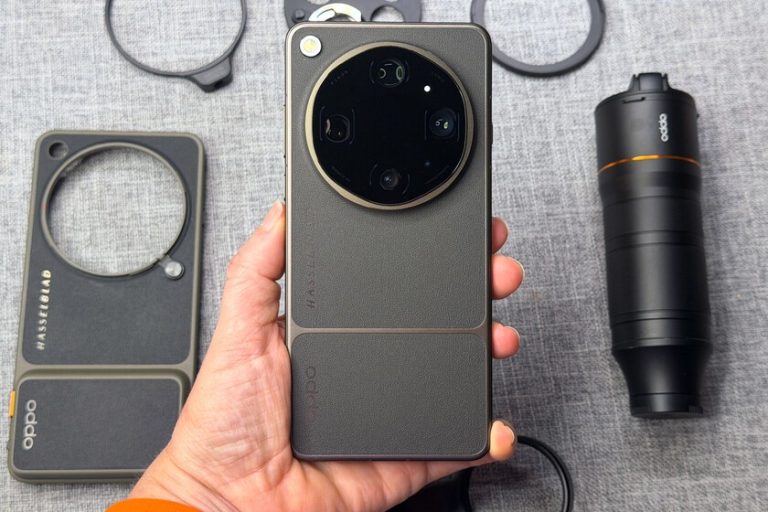
Oppo podría suspender el Find X10 Ultra por falta de RAM, según una filtración
Una filtración indica que Oppo ha detenido temporalmente el proyecto Find X10 Ultra por escasez de RAM.
Leer →
TecnoPunta al día: las noticias clave del 9 de noviembre de 2026
Hoy, Francia denuncia un ciberataque que paralizó la refrigeración de 700 tiendas, mientras Tesla reorienta su planta de Texas de Cybertruck a Cybercab…
Leer →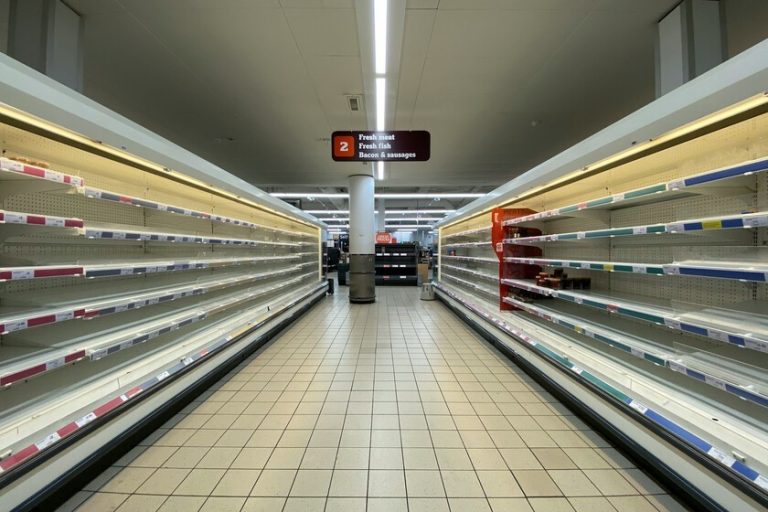
Francia acusa a la Guardia Revolucionaria iraní de un ciberataque que alteró la refrigeración de cientos de comercios
Un ciberataque alteró la refrigeración de unos 700 comercios en Francia, provocando pérdidas y al menos quince incendios.
Leer →
¿Qué te ha parecido?
Deja el primer comentario y comparte tu experiencia o pregunta.