Tencent presenta Hy4, su nuevo modelo de IA con visión artificial y soporte para Blender, pero sin datos ofensivos de ciberseguridad
Tencent ha lanzado Hy4, la más reciente incorporación a su línea de modelos de inteligencia artificial, llamando la atención tanto por sus nuevas funcionalidades como por la información que ha decidido omitir durante su entrenamiento.
Características técnicas y mejoras
El modelo se dio a conocer después de una versión preliminar publicada en agosto. La empresa afirma que la diferencia con esa edición se debe a un proceso de entrenamiento más extenso y a ajustes orientados a seguir indicaciones, gestionar contextos amplios y ejecutar tareas compuestas por varios pasos. Entre los avances más relevantes, Hy4 incorpora visión artificial y capacidad de interacción con el ordenador, lo que le permite analizar imágenes, interpretar diagramas complejos y trabajar tanto con comandos como con interfaces gráficas.
Adicionalmente, Tencent indica que Hy4 está preparado para operar con aplicaciones especializadas como Blender y programas de diseño CAD, y que puede encargarse de actividades de programación y creación de videojuegos. Estas habilidades pueden combinarse, de modo que el modelo resulte útil para proyectos que requieran varias etapas y distintas herramientas.
Selección de datos de entrenamiento
Según la documentación oficial, la compañía ha dado prioridad a información de ciberseguridad defensiva, enfocada en la detección de vulnerabilidades y su corrección. Paralelamente, ha excluido deliberadamente del proceso de entrenamiento contenidos de carácter ofensivo vinculados a la explotación de esas fallas.
Tencent aclara que Hy4 mantiene conocimientos sobre técnicas de ingeniería inversa y pruebas de penetración con fines de análisis, pero que la intención es limitar su uso a tareas de seguridad y no a la generación de material ofensivo. La empresa reconoce que aún no se ha demostrado que estas limitaciones impidan usos indebidos.
Rendimiento frente a la competencia
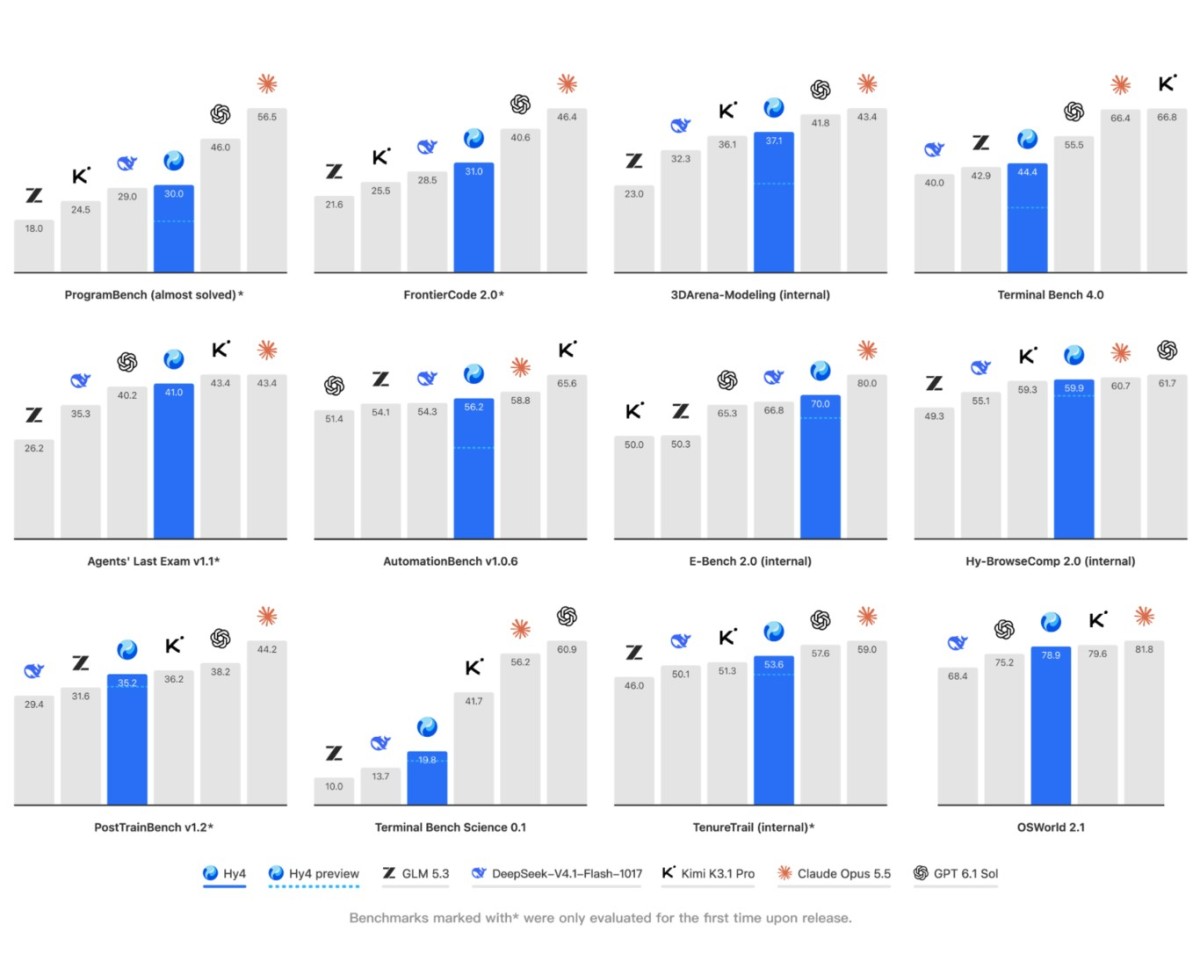
En la comparativa difundida por Tencent para Terminal‑Bench 4.0, una prueba basada en tareas ejecutadas desde la terminal, Hy4 alcanza 44,4 puntos, mientras que GPT‑6.1 Sol de OpenAI registra 55,5 y Kimi K3.1 Pro llega a 66,8.
En otra valoración organizada por la propia empresa, con la participación de 213 profesionales y 579 tareas financieras, Hy4 supera ligeramente a DeepSeek V4.1 Flash con una puntuación de 3,04 frente a 2,97. La lista de agentes de Arena del 3 de noviembre posiciona a Hy4 en el puesto 14, detrás de Gemini 4 Carbon (segundo) y GPT‑6.1 Sol (sexto). Estas pruebas siguen metodologías propias y no permiten establecer una clasificación universal.
Evaluaciones de seguridad internas
Expertos de los laboratorios Xuanwu Lab y Keen Security Lab de Tencent pusieron a prueba Hy4 mediante análisis de ingeniería inversa criptográfica, desofuscación de archivos binarios y evaluación de vulnerabilidades. De acuerdo con sus conclusiones, no se identificaron problemas relevantes vinculados a capacidades ofensivas en los ámbitos analizados. No obstante, los resultados provienen de la propia empresa.
Posteriormente, Tencent tiene previsto publicar los pesos del modelo y la documentación técnica de seguridad, lo que facilitará nuevas revisiones externas.
Contexto de filtrado de datos en la industria
Tencent no es la única que ha adoptado esta estrategia. Moonshot AI, creadora de Kimi, también eliminó información de ciberseguridad durante el desarrollo de Kimi K3.1 Pro, tanto en la fase intermedia de entrenamiento como en el aprendizaje por refuerzo. En una prueba interna, una versión sin esas restricciones resolvió el 90,5 % de los ejercicios de explotación de vulnerabilidades, frente al 81 % del modelo final.
El AI Security Institute del Reino Unido investigó la exclusión de datos biológicos potencialmente peligrosos en modelos experimentales. Sus hallazgos fueron alentadores, aunque no se pueden aplicar directamente a Hy4.
Por qué importa
Hy4 ilustra cómo una gran compañía china intenta combinar capacidades avanzadas de IA con una política de filtrado de datos de seguridad. El éxito de esta práctica determinará si la restricción de información ofensiva puede mitigar riesgos sin afectar el desempeño, un tema que seguirá siendo analizado por expertos y reguladores en España y Europa.
Fuente: Xataka. Este artículo es una elaboración propia de TecnoPunta a partir de la información publicada.
Te puede interesar
Caída del 26% en ofertas de ciberseguridad en EE. UU. mientras las vacantes de ingenieros de IA suben un 268%
El mercado laboral de ciberseguridad en Estados Unidos registró una caída del 26,4 % en las ofertas de empleo …
Silicon Valley está abrazando el preparacionismo convencido de las catástrofes a las que nos conduce la IA
El ataque a los frigoríficos franceses y las advertencias de expertos en IA ponen de relieve el riesgo de cibe…
Crédit Mutuel Arkéa sufre ciberataque que genera transferencias no autorizadas
Crédit Mutuel Arkéa informó que un ciberataque provocó transferencias no autorizadas, aunque los saldos de sus…
¿Qué te ha parecido?
Deja el primer comentario y comparte tu experiencia o pregunta.